Bilgisayarınızda dosya ve klasörlerinizin aniden kısayol haline geldiğini fark ettiniz mi? Bu durum, genellikle bir “kısayol virüsü” saldırısının belirtisidir. Kısayol virüsü, gerçek dosyalarınızı gizleyip onların yerine kısayollar oluşturarak kullanıcıları aldatmaya çalışan bir zararlı yazılım türüdür. Bu makalede, kısayol virüsünün nasıl çalıştığını, belirtilerini ve adım adım nasıl temizleyeceğinizi detaylı bir şekilde inceleyeceğiz.
Kısayol Virüsü Nedir ve Nasıl Bulaşır?
Kısayol virüsü (Shortcut Virus), genellikle USB bellekler, harici diskler veya diğer taşınabilir depolama birimleri aracılığıyla yayılan bir truva atı veya solucan türüdür. Bu virüs, bulaştığı sistemde mevcut dosyaları ve klasörleri gizler ve onların yerine aynı isimde, .lnk uzantılı kısayollar oluşturur. Kullanıcı bu kısayollara tıkladığında, virüsün ana yürütülebilir dosyası çalışır ve kötü amaçlı yazılım sistemde daha da yayılır.
Bulaşma Yolları:
- Güvenilir Olmayan USB Bellekler: Bulaşmış bir USB’deki zararlı kısayol veya dosya çalıştırıldığında yayılabilir; bulaşma biçimi zararlıya ve sistem koşullarına göre değişir.
- İndirilen Dosyalar: Güvenilir olmayan kaynaklardan indirilen yazılımlar veya dosyalar aracılığıyla bulaşabilir.
- E-posta Eklentileri: Oltalama (phishing) e-postalarındaki kötü amaçlı eklentilerle de yayılabilir.
Kısayol Virüsünün Belirtileri
- Dosyalarınızın Kısayol Olması: En belirgin belirti, tüm dosya ve klasörlerinizin kısayol olarak görünmesidir.
- Gizlenen Dosyalar: Orijinal dosyalarınız genellikle gizli hale getirilir.
- Tanımlanamayan İşlemler: Görev Yöneticisi’nde tanımadığınız, yüksek CPU veya bellek kullanan işlemlerin bulunması. Bu yazıdaki örnekte x47702 adı görülür. Ancak bir işlemin adının x ile başlaması veya yüksek kaynak kullanması tek başına virüs kanıtı değildir.
- Sistemde Yavaşlama: Bilgisayarın genel performansında düşüş.
- Anti-virüs Programlarının Devre Dışı Kalması: Bazı virüsler, anti-virüs yazılımlarını devre dışı bırakmaya çalışabilir.
Kısayol Virüsü Temizleme Adımları
Aşağıdaki resimli anlatım, x47702 hizmeti ve x47702.dat dosyası üzerinden hizmet durdurma, CMD ile dosya silme ve kayıt defteri temizliğini gösterir. Bu adlar bu örneğe aittir; her kısayol virüsü aynı adı veya yöntemi kullanmaz.
Başlamadan önce: Şüpheli kısayolları açmayın, önemli verilerinizin yedeğini doğrulayın ve güncel güvenlik yazılımıyla bilgisayarı ve USB’yi tarayın. Öncelikle tespit edilen zararlı için karantina işlemini kullanın. Aşağıdaki manuel adımları yalnızca dosya yolu, hizmet bağlantısı ve güvenlik tespitiyle zararlı olduğu doğrulanan bileşenlere uygulayın.
Adım 1: Virüslü Hizmeti Durdurma ve Kapatma
Virüsün sistemde çalışmaya devam etmesini engellemek için öncelikle ilgili hizmeti durdurmalı ve başlangıç türünü kapatmalısınız.
- Hizmetler Penceresini Açın: Çalıştır (Windows + R) penceresine
services.mscyazarak Hizmetler penceresini açın.
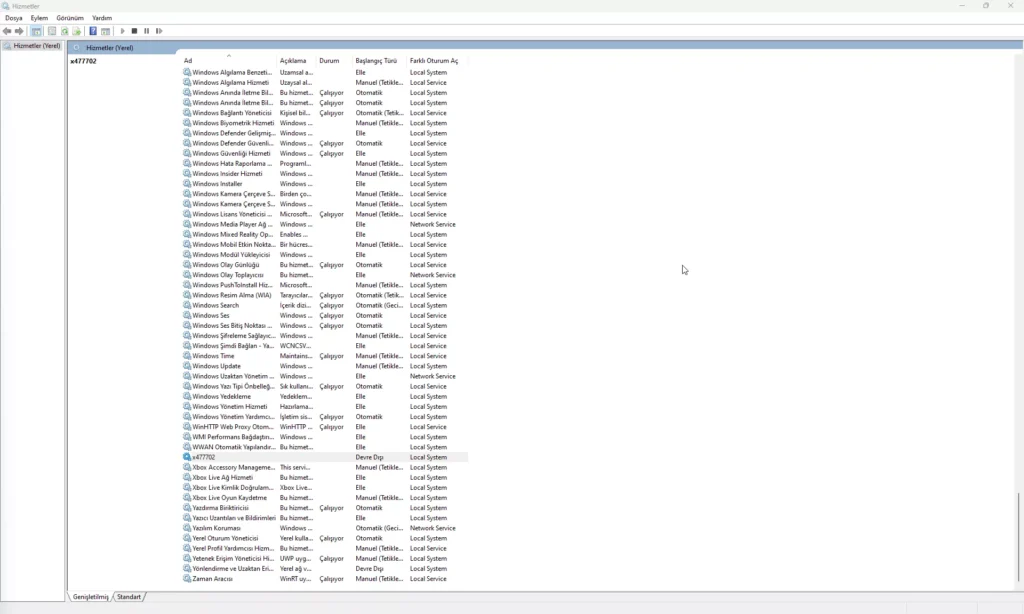
- Virüslü Hizmeti Bulun: Bu örnekte incelenen hizmet x47702 adındadır. Hizmetin özelliklerindeki dosya yolunu ve güvenlik yazılımının bulgularını karşılaştırın; yalnızca adına bakarak hizmet seçmeyin.
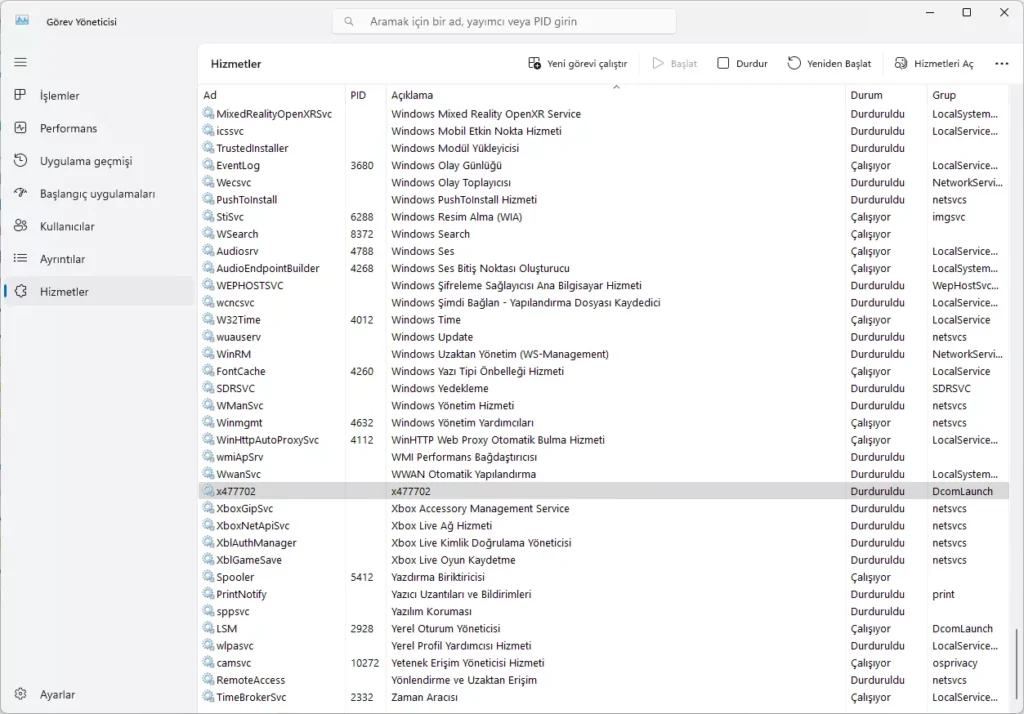
- Bu görsel, Görev Yöneticisi’nin Hizmetler sekmesini göstermektedir. Burada “x47702” hizmetinin durumunun “Durduruldu” olduğu görülmektedir. Kendi sisteminizde yalnızca zararlı dosyayla ilişkisi doğrulanmış hizmeti esas alın.
- Hizmeti Durdurun ve Devre Dışı Bırakın: Zararlı olduğu doğrulanan hizmete sağ tıklayın ve “Durdur” seçeneğini seçin. Ardından, özelliklerine girerek “Başlangıç türü”nü “Devre Dışı” olarak ayarlayın ve “Uygula” butonuna tıklayın. Bu işlem ilgili hizmetin otomatik başlamasını engeller; başka başlangıç mekanizmaları bulunabileceğinden tek başına tam temizlik sağlamaz.
Adım 2: Komut İstemi (CMD) ile Virüs Dosyalarını Silme
Virüslü hizmeti durdurduktan sonra, virüsün ana dosyalarını sistemden kaldırmanız gerekmektedir.
- Komut İstemi’ni Yönetici Olarak Açın: Başlat menüsüne “cmd” yazın, Komut İstemi’ne sağ tıklayın ve “Yönetici olarak çalıştır” seçeneğini seçin.
- Virüs Dosyalarını Bulun ve Silin: Bu örnekte x47702.dat dosyası görülmektedir.
dir /s /a x*.datkomutu, bulunduğunuz klasör ve alt klasörlerinde eşleşen dosyaları listeler; silme yapmaz ve bulunan dosyaların zararlı olduğunu kanıtlamaz. Sonuçları hizmetin dosya yolu ve antivirüs tespitiyle karşılaştırın.
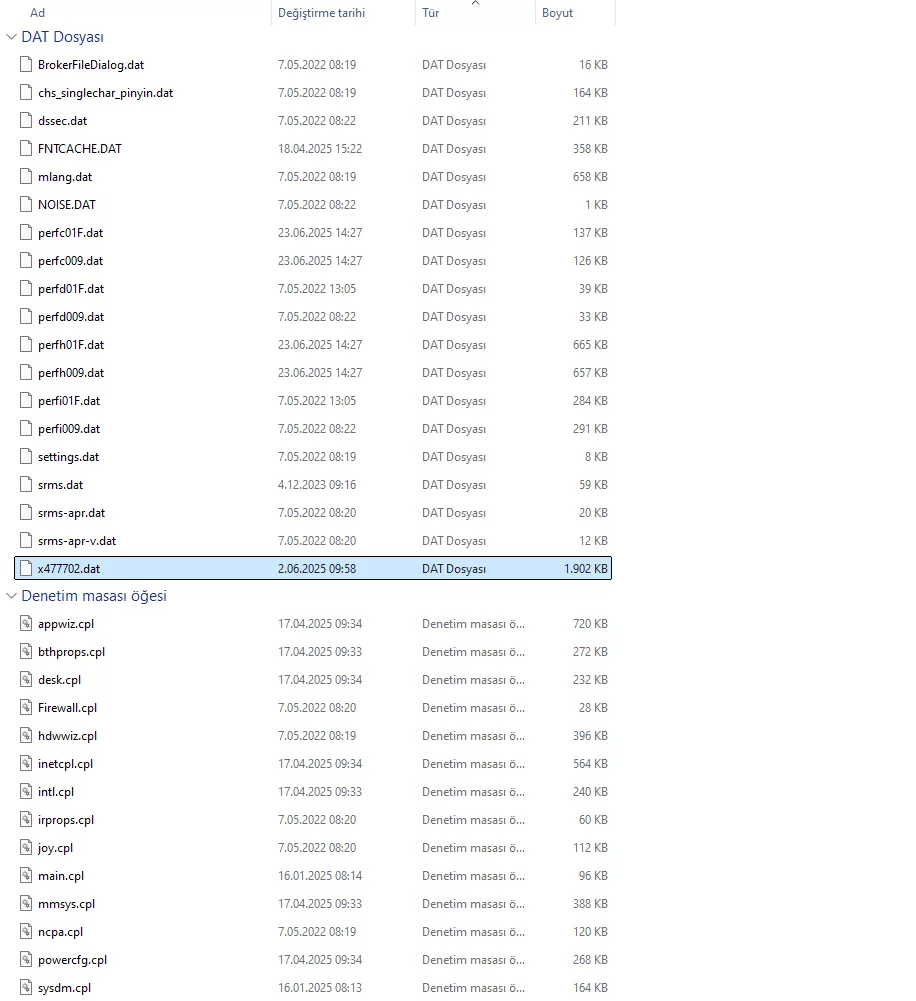
- Bu görsel, “DAT Dosyası” olarak listelenen “x47702.dat” adlı bir dosyanın varlığını ve konumunu göstermektedir. Bu dosyanın boyutu 1.902 KB olarak belirtilmiştir. Dosya adı farklı olabilir; .dat uzantısı tek başına zararlı göstergesi değildir.
C:\Windows\System32içinde ve adıxABCDE.datise:cd C:\Windows\System32del xABCDE.dat- Gizlenen Dosyaları Geri Getirme: Virüsün gizlediği orijinal dosyaları görünür yapmak için aşağıdaki komutu kullanabilirsiniz (örneğin, D sürücünüzdeki dosyalar için):
attrib -h -r -s /s /d D:\*.*Bu komut D sürücüsündeki eşleşen öğelerin gizli, salt okunur ve sistem özniteliklerini kaldırır. Virüsü silmez, silinmiş dosyaları kurtarmaz. D: harfinin gerçekten USB’nize ait olduğunu doğrulayın; Windows veya sistem sürücüsünde uygulamayın. Mümkünse tüm sürücü yerine yalnızca etkilenen veri klasörünü hedefleyin.
Adım 3: Kayıt Defteri (Registry Editor) Temizliği
Bu örnekte hizmetin kayıt defteri bağlantıları da incelenmiştir. Manuel değişiklikten önce ilgili anahtarı Dosya → Ver ile yedekleyin. Yanlış kayıtların silinmesi Windows’a zarar verebilir; doğrulayamadığınız girdilere müdahale etmeyin.
- Kayıt Defteri Düzenleyicisini Açın: Çalıştır (Windows + R) penceresine
regedityazarak Kayıt Defteri Düzenleyicisini açın. - Virüsle İlgili Anahtarları Bulun: Genellikle virüsler,
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Servicesaltında veyaHKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Rungibi otomatik başlatma konumlarında girdiler oluşturur. Hizmet ve doğrulanan dosya yoluyla eşleşen girdileri inceleyin; adın x ile başlaması yeterli değildir.
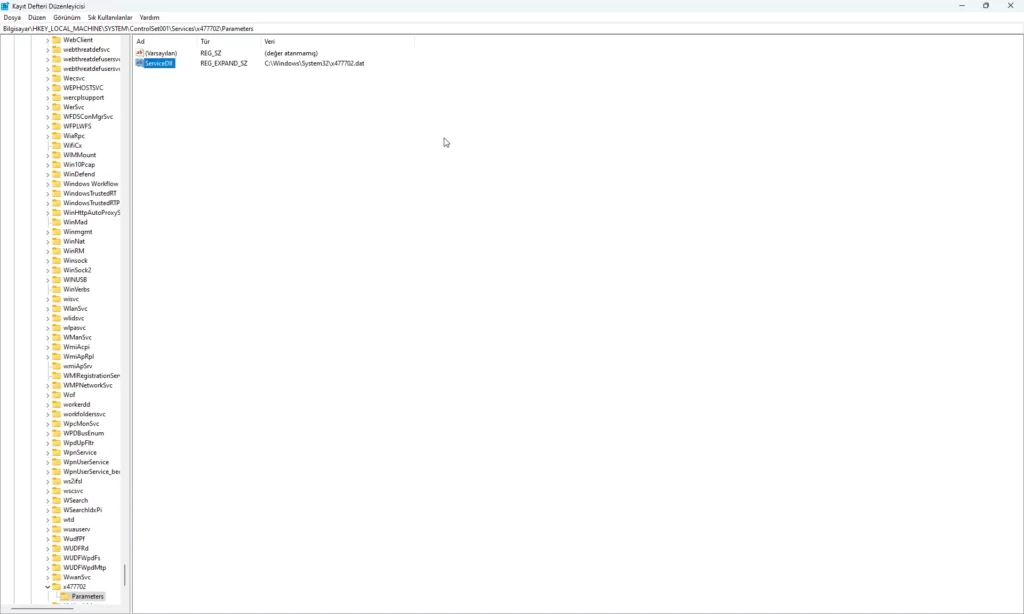
- Bu görsel,
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\x47702\Parameterskonumunu ve buradax47702.datdosyasına referans veren bir kayıt defteri girişini göstermektedir. Bu, örnekteki hizmet ile dosya arasındaki bağlantıyı gösterir. Yalnızca zararlıyla ilişkisi doğrulanmış giriş, yedek alındıktan sonra kaldırılmalıdır.
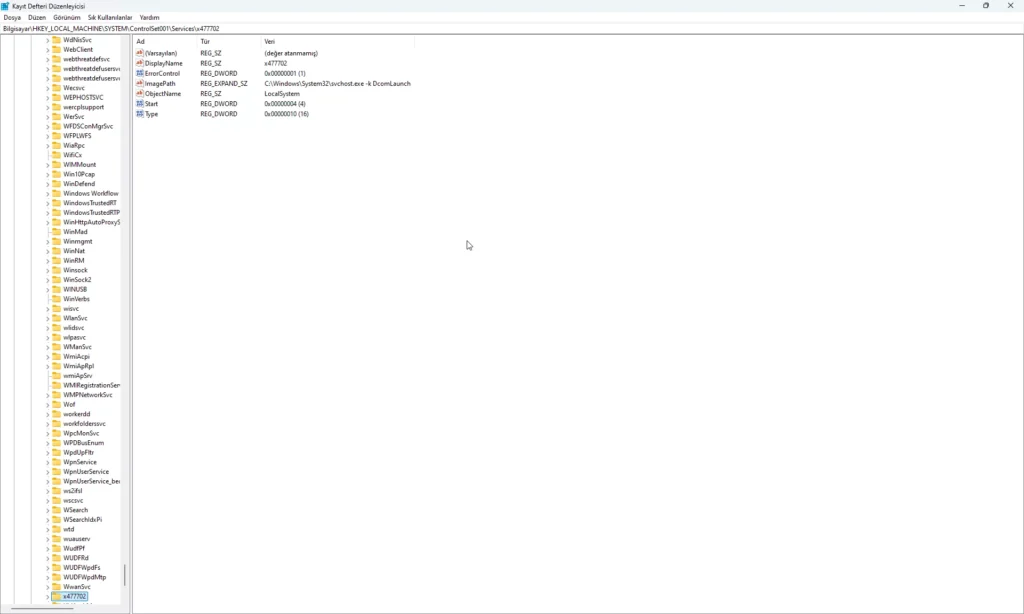
- Bu görsel,
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\x47702konumunu ve bu hizmetle ilgili diğer kayıt defteri değerlerini göstermektedir. Bu vakada hedef, doğrulanmış x47702 hizmetine ait anahtardır. İlgili hizmet durdurulup bağlantılar doğrulandıktan ve anahtar dışa aktarıldıktan sonra yalnızca bu hizmetin kaydı kaldırılır; diğer hizmet anahtarlarına dokunulmaz.
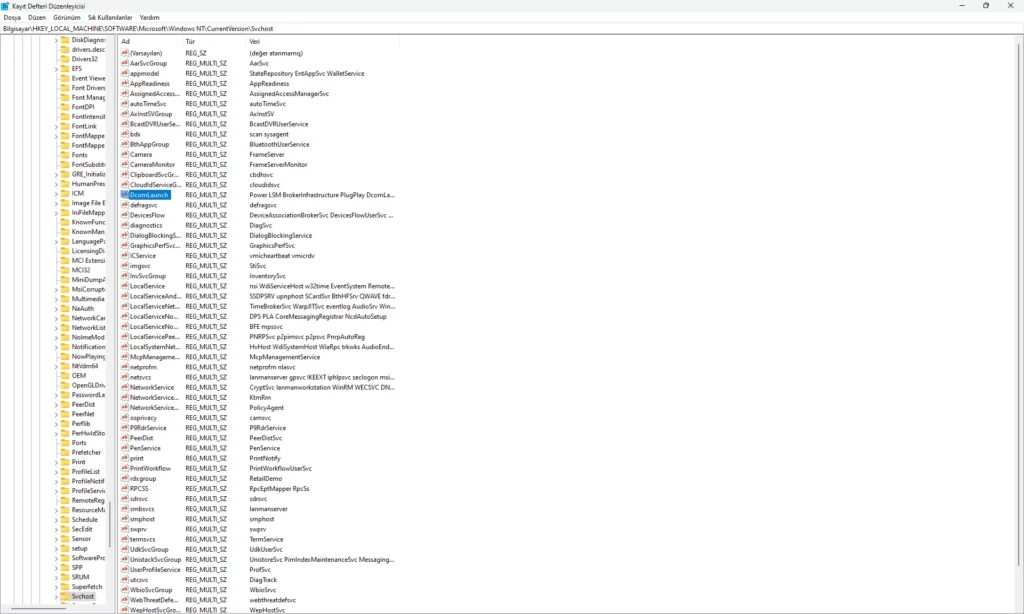
- Bu görsel,
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Svchostkonumunu göstermektedir. Bu konumda “DcomLaunch” gibi sistem hizmetleri bulunur. Virüsler bazen bu hizmetlerin altına kendini ekleyebilir. Svchost anahtarını, DcomLaunch değerini veya içindeki meşru hizmetleri topluca silmeyin. Yalnızca analizle doğrulanmış zararlı hizmet referansı ayrıştırılmalıdır; emin değilseniz bu aşamada uzman desteği alın. - Şüpheli Girişleri Silin: Bulduğunuz tüm virüsle ilişkili kayıt defteri anahtarlarını veya değerlerini sağ tıklayarak silin. Dikkat: Kayıt defterinde yanlış bir girişin silinmesi sistem kararlılığına zarar verebilir. Bu nedenle, yalnızca virüsle kesinlikle ilişkili olduğundan emin olduğunuz girdileri silin.
Adım 4: Tam Sistem Tarama ve Koruma
Yukarıdaki adımları tamamladıktan sonra, sisteminizin tamamen temizlendiğinden emin olmak için güncel bir anti-virüs programı ile tam sistem taraması yapın.
- Anti-virüs Programını Güncelleyin: Kullandığınız anti-virüs yazılımının en son virüs tanımlarına sahip olduğundan emin olun.
- Tam Tarama Yapın: Bilgisayarınızda tam bir sistem taraması başlatın ve bulunan tüm tehditleri temizleyin veya karantinaya alın.
- Gelecekteki Korumalar:
- Bilinmeyen kaynaklardan gelen USB bellekleri kullanmaktan kaçının.
- E-posta eklentilerini açmadan önce dikkatli olun.
- Güvenilir bir anti-virüs yazılımı kullanın ve düzenli olarak güncelleyin.
- Dosya uzantılarını her zaman görünür yapın (Denetim Masası > Klasör Seçenekleri > Görünüm sekmesinden “Bilinen dosya türleri için uzantıları gizle” seçeneğinin işaretini kaldırın).
Kısayol virüsü, can sıkıcı ve potansiyel olarak tehlikeli bir zararlı yazılımdır. Bu resimli örnekte hizmet, dosya ve kayıt defteri ilişkisi üzerinden temizleme süreci gösterilmiştir. x47702 evrensel bir virüs adı değildir. Yeniden başlatma sonrasında taramayı tekrarlayın; aynı belirtiler veya tespitler sürüyorsa başka bileşenler bulunabilir. Unutmayın, gelecekteki enfeksiyonları önlemek için her zaman dikkatli ve güncel güvenlik yazılımları kullanmak en iyi savunmadır. Bilgisayar güvenliğiniz konusunda proaktif olmak, verilerinizin ve sisteminizin sağlığı için hayati öneme sahiptir.
Kısayol Virüsü Hakkında Sık Sorulan Sorular
Attrib komutu virüsü siler mi?
Hayır. Yalnızca dosya özniteliklerini değiştirir. Temizleme için bilgisayarı ve USB belleği güvenlik yazılımıyla taramanız gerekir. Ayrıntılar için Microsoft’un attrib belgesine bakabilirsiniz.
x47702 her bilgisayarda bulunur mu?
Hayır. Bu makalenin ekran görüntülerindeki örnek hizmet adıdır. Adı farklı olan veya hizmet oluşturmayan zararlılar da benzer belirtilere yol açabilir.
USB’yi biçimlendirmek yeterli mi?
Bilgisayardaki bulaşma devam ediyorsa sorun tekrar oluşabilir. Biçimlendirme ayrıca USB’deki verileri siler; önce yedeğinizi doğrulayın. Windows Güvenliği içinde Virüs ve tehdit koruması → Tarama seçenekleri bölümünden tam tarama yapın; USB için özel tarama kullanın. Şüphe sürerse açık çalışmalarınızı kaydedip Microsoft Defender çevrimdışı taramasını değerlendirin.