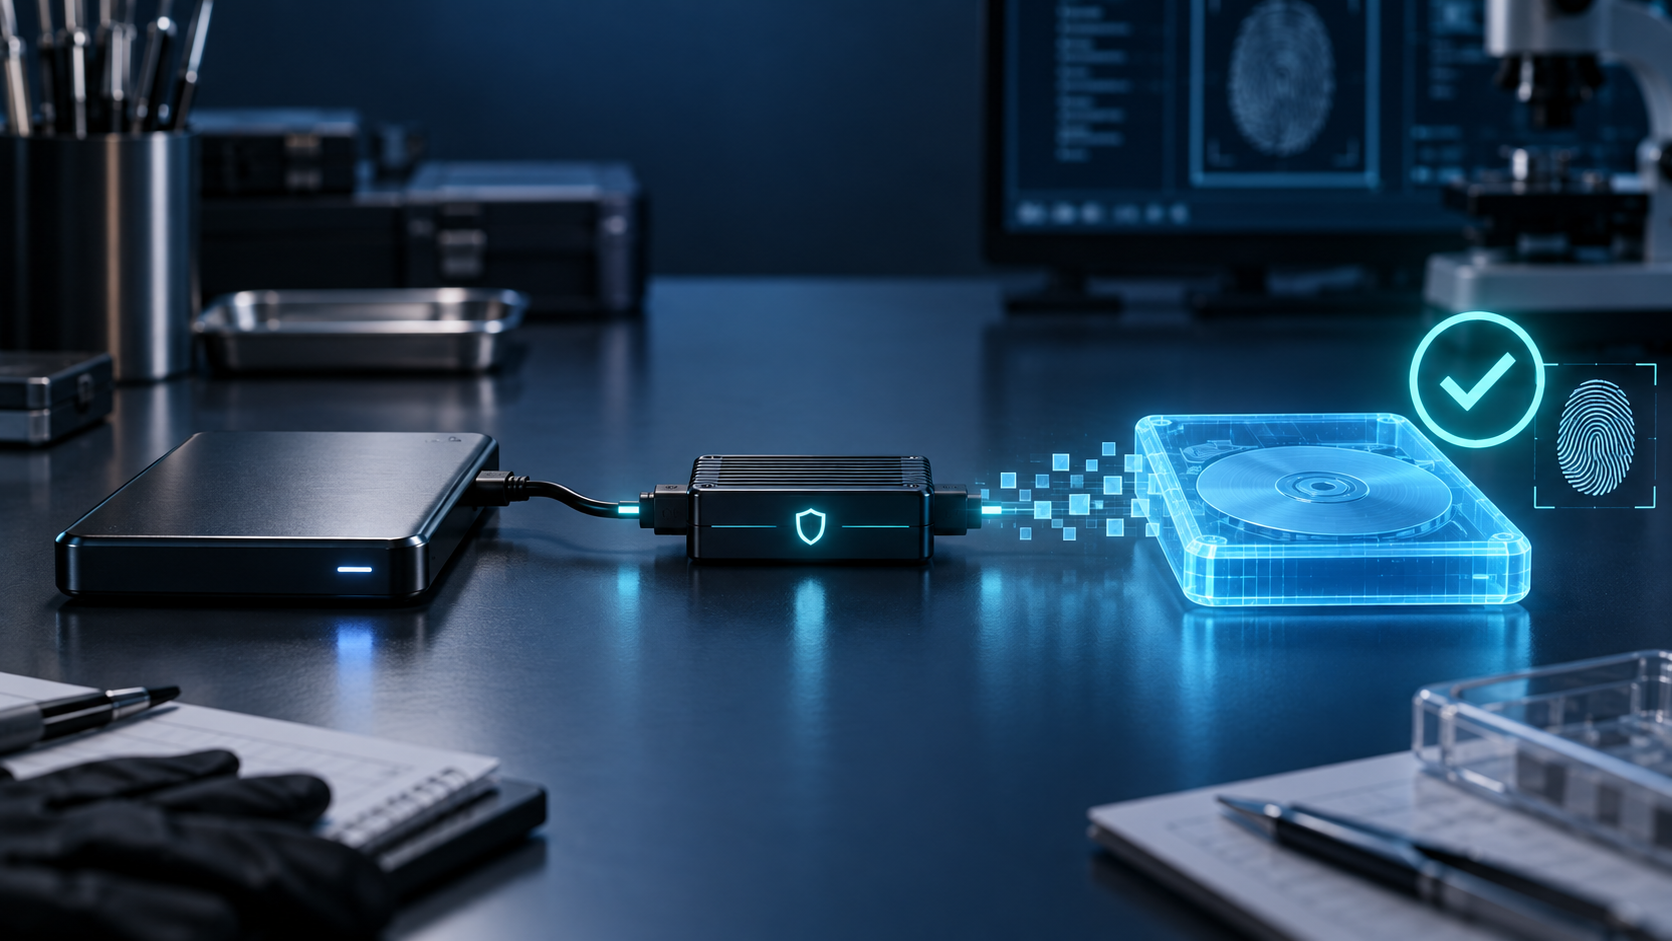
Adli imaj, dijital inceleme için bir veri kaynağından belirli bir yöntem ve kapsamla elde edilen, bütünlüğü doğrulanabilir kopyadır. Günlük dilde çoğunlukla diskin bit düzeyindeki kopyası kastedilir. Ancak fiziksel imaj, mantıksal veri toplama ve canlı sistemden edinim aynı işlem değildir. Hangi verinin alındığı kadar, hangi verinin alınamadığının açıklanması da önemlidir.
Bir klasörü başka diske kopyalamakla bütün bir depolama ortamını incelemeye hazırlamak farklı ihtiyaçlara yanıt verir. Bu rehber; adli bilişime ilgi duyanlar için kapsam, yazma koruması, hash doğrulaması ve kayıt tutma arasındaki ilişkiyi açıklar. Temel kavramlar için Dijital Delil Nedir? yazısını da okuyabilirsiniz.
Adli imaj nedir? Dosya kopyasından farkı
Normal dosya kopyalama, seçilen dosya ve klasörlerle sınırlıdır. Fiziksel, bit akışı tabanlı bir imaj ise erişilebilen adreslenebilir alanı kopyalamayı hedefler; buna ayrılmamış alanlar ve dosyaların kullandığı son kümelerdeki artık alanlar da girebilir. Bu nedenle dosya gezgininde görünmeyen bazı izler incelemeye dahil edilebilir. NIST SP 800-86, bölüm 4.2.2, mantıksal yedek ile bit akışı imajını bu kapsam farkıyla ele alır.
“Fiziksel imaj alındı” ifadesi, cihazdaki her verinin mutlaka erişilebilir olduğu anlamına gelmez. Okunamayan sektörler, erişim kısıtları veya şifreleme incelemenin sınırlarını etkileyebilir. Mantıksal edinim de otomatik olarak yetersiz sayılmaz; hedeflenen soruyu karşılayıp karşılamadığına bakılır.
Canlı edinim, çalışan sistemden veri alınmasıdır. Fiziksel veya mantıksal olabilir. Çalışan sistem değişmeye devam ettiği için elde edilen veriler tek bir anın kusursuz fotoğrafı olmayabilir. RAM ve açık şifreli birimlere erişim ihtiyacı, yöntemin seçiminde ayrıca değerlendirilir. Bu ayrımlar SWGDE 17-F-002, sürüm 2.1 belgesinde açıklanır.
Yazma koruması neden gerekir?
Bir depolama aygıtını sıradan bir bilgisayara bağlamak, yalnızca okumayla sonuçlanmayabilir. İşletim sistemi veya uygulamalar kaynakta değişiklik oluşturabilir. Yazma engelleyici, desteklediği bağlantı ve yapılandırma kapsamında kaynağın okunmasına izin verirken yazma işlemlerini engellemeyi amaçlar.
Donanımın üzerinde “write blocker” yazması tek başına yeterli bir kontrol değildir. Kullanılan arayüzle uyumluluğu, sürümü, çalışma modu ve test sonucu önemlidir. NIST’in adli kopyalama araçlarının testlerine ilişkin açıklaması, imaj alma ve yazma engellemenin ayrı ayrı doğrulanması gereken işlevler olduğunu gösterir.
Bu nedenle ekipman seçimi yalnızca marka adına dayandırılmamalıdır. Örneğin eğitim ortamında sorunsuz çalışan bir bağlantı zincirinin farklı bir depolama arayüzünde aynı sonucu vereceği varsayılmamalı; gerçek edinim öncesinde uygun test ortamında değerlendirilmelidir.
Hash doğrulaması neyi gösterir, neyi göstermez?
Kriptografik hash, belirli bir veri dizisinden hesaplanan özettir. Aynı algoritma ve aynı veri kapsamı üzerinden yapılan karşılaştırma, kopyanın bütünlüğünü kontrol etmeye yardımcı olur. Ancak eşleşme, dosyanın içeriğinin doğru olduğunu, belirli bir kişiye ait olduğunu veya toplama öncesinde değiştirilmediğini tek başına kanıtlamaz.
İmaj kapsayıcısının dosya özetiyle kapsayıcı içindeki disk verisinin özeti farklı nesneleri temsil edebilir. Karşılaştırmadan önce “hangi baytların özeti hesaplandı?” sorusunu yanıtlayın. Kaynak veri akışı, doğrulanmış imaj verisi ve aktarım için hesaplanan dosya özeti raporda açıkça ayrılmalıdır.
NIST IR 8387, bütünlük kayıtlarının güvenli saklanmasını ve değişikliklere karşı korunmasını vurgular. İmajla birlikte hash kaydı da kontrolsüz biçimde değiştirilebiliyorsa kayıtların sağladığı güven zayıflar. Kavramın temelini hash fonksiyonları rehberinde bulabilirsiniz.
Adli imaj sürecinde 7 kontrol
Aşağıdaki liste, edinim kaydını gözden geçirmek için hazırlanmış bir çalışma çerçevesidir. İşlem, tanımlanmış yetki ve inceleme kapsamı içinde yürütülmelidir.
- Kaynağı tanımlayın. Cihazın benzersiz kimliğiyle inceleme numarasını eşleştirin. Aynı model iki diskin birbirine karışmamasını sağlayın.
- Kapsamı açıklayın. Tüm adreslenebilir disk mi, bir bölüm mü, belirli dosyalar mı toplandı? Dışarıda kalan alanları yazın.
- Sistemin durumunu kaydedin. Açık veya kapalı oluşu, erişilebilir şifreli birimler ve uçucu veri ihtiyacı yöntemin gerekçesinde yer alsın. Her cihaz için tek bir kapatma kuralı kullanmayın.
- Araçları belgeleyin. Yazılım sürümü, edinim ayarları ve varsa yazma engelleyici bilgisi tekrar değerlendirmeye elverişli olsun.
- Doğrulama sonucunu inceleyin. Hash eşleşmesinin yanında hata kayıtlarını, okunamayan alanları ve elde edilen veri kapsamını değerlendirin.
- Teslim hareketlerini izleyin. Kimin, neyi, ne zaman, hangi amaçla teslim aldığı görülebilsin. Tarih-saat kayıtlarında saat dilimi açık olsun.
- Çalışma kopyasını ayırın. İncelemeyi doğrulanmış çalışma kopyasında sürdürün; asıl edinimi, ilgili kayıtları ve erişim denetimini koruyun.
Bu kontroller, SWGDE edinim rehberindeki doğrulama, belgelendirme ve koruma başlıklarıyla birlikte değerlendirilebilir. Kullanılan aracın genel özellikleri için FTK Imager yazısına geçebilirsiniz; araç özellikleri, inceleme yönteminin gerekçesinin yerini tutmaz.
Örnek: Aynı hash, eksik kayıt
Varsayımsal bir eğitim çalışmasında iki ekip aynı test diskinin imajını alsın. İlk ekip yalnızca “kopya başarıyla alındı” notu bıraksın. İkinci ekip kaynağın kimliğini, veri kapsamını, işlem zamanını, araç sürümünü ve doğrulama sonucunu kaydetsin. Her iki kopya da aynı veriyi içerse bile ikinci kayıt, çalışmanın nasıl yapıldığını daha iyi açıklar.
Şimdi kayıtta iki okuma hatası bulunduğunu düşünün. “Hash eşleşti” cümlesi bu hataların incelenmesini gereksiz kılmaz. Araç, elde edebildiği akışı tutarlı biçimde doğrulamış olabilir. Raporun yanıtlaması gereken soru, hataların hangi alanları etkilediği ve inceleme sorusuyla ilişkili bir eksiklik oluşturup oluşturmadığıdır.
İyi bir sonuç cümlesi yalnızca başarılı işlemleri sıralamaz. Kapsamı, sınırlamaları ve bunların yoruma etkisini de görünür kılar. Böylece sonraki incelemeci, belirsizliği bir varsayımla doldurmak zorunda kalmaz.
Adli imaj hakkında sık sorulan sorular
Adli imaj almak silinen tüm dosyaları geri getirir mi?
Hayır. İmaj alma, veri kurtarmayla aynı işlem değildir. Üzerine yazılmış veya artık okunamayan veriler yalnızca imaj alındığı için geri gelmez. Edinim kapsamı ve ortamın durumu belirleyicidir.
Hash değerleri farklıysa ne yapılır?
Önce aynı algoritma ve aynı kapsamın karşılaştırıldığını doğrulayın. Ardından aktarım, okuma ve araç kayıtlarını inceleyin. İlk kaydı silip yeni değeri “doğru” kabul etmek yerine farkı ve araştırma sonucunu belgeleyin.
Ekran görüntüsü adli imaj yerine geçer mi?
Ekran görüntüsü, görünen içeriğin kaydıdır; depolama alanının bit düzeyindeki kopyası değildir. Farklı sorulara yanıt verebilirler. Hangi yöntemin yeterli olduğu, araştırılan soruya ve gerekli bağlama bağlıdır.
Adli imaj ile ilgili raporda en önemli nokta nedir?
Okuyucu; kaynağı, edinim yöntemini, doğrulanan veriyi ve sınırlamaları birbirine bağlayabilmelidir. Güçlü bir rapor, yalnızca sonuç üretmez; sonucun hangi gözlemlerden çıkarıldığını da açıklar.
İnceleme kalitesi, izlenebilir bir süreçle başlar
Adli imaj, tek başına bir dosya uzantısı veya yazılım çıktısı değildir. Tanımlanmış kapsam, uygun edinim, bütünlük kontrolü ve anlaşılır kayıtlar birlikte anlam kazanır. Kopyanın ne içerdiğini ve neyi temsil etmediğini açıkça belirtmek, sonraki analizin sağlam bir temele oturmasını sağlar.